Scansione spyware Android e iPhone Telefono spiato? Collegalo e guarda.
La scansione spyware Android è gratuita, malware compreso. Il risultato arriva in pochi minuti.
iRepair Shield controlla ogni app contro firme, hash e indicatori pubblici di stalkerware; sull'iPhone legge backup e sysdiagnose con gli indicatori di Amnesty MVT e Citizen Lab. Tutto sul tuo PC: foto, chat e backup non vanno a nessun server. Gli esiti sono scritti come «indicatore rilevato», mai come verdetto.
Per negozi, avvocati, consulenti tecnici e chi ha un sospetto sul proprio telefono. Windows 10/11 · Sviluppato da iRepair Rimini.
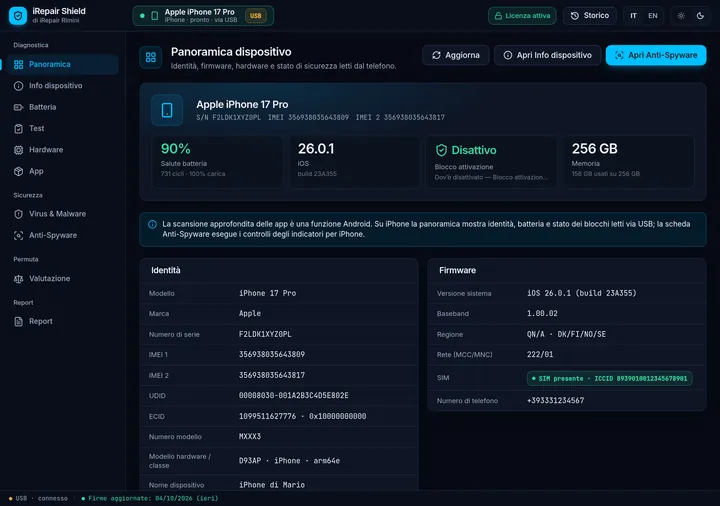 Schermata reale · dati dimostrativi
Scansione spyware Android: prima trovare, poi rimuovere
La scansione su Android è gratuita e senza account. Con la licenza arrivano la rimozione guidata, l'analisi dell'iPhone e i PDF senza filigrana.
Virus, adware e app che nascondono l'icona
Firme, hash SHA-256, notifiche spam, adware che nasconde l'icona, rimozione guidata e certificato «Dispositivo pulito»: tutto nella pagina del software per la rimozione dei malware.
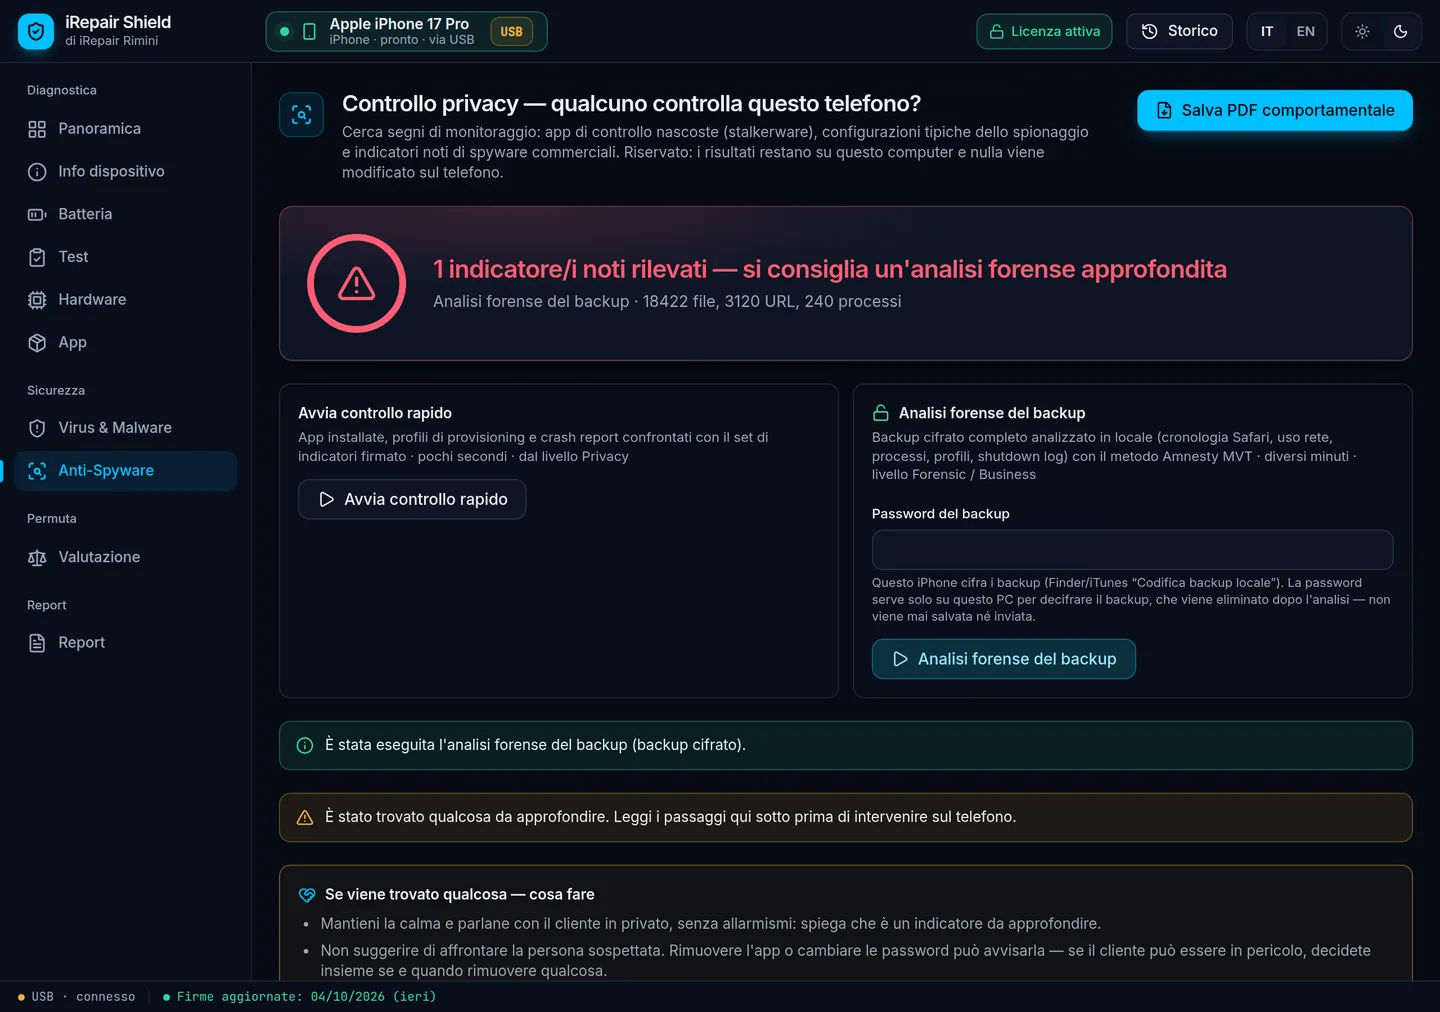 Analisi forense · iPhone
Spyware e analisi forense, per chi deve documentare
Su Android il comportamento: app nascoste, accessibilità, amministratori, combinazioni di permessi da stalkerware. Sull'iPhone il backup cifrato e il sysdiagnose vengono letti sul PC e confrontati con gli indicatori di spyware mercenario di MVT (Amnesty) e Citizen Lab: domini visitati, processi, app installate e rimosse, shutdown log. Come funziona passo per passo: analizzare spyware su iPhone.
- Sola lettura; unica eccezione, solo con il consenso del cliente: la cifratura temporanea del backup iPhone, tolta subito dopo
- Ogni report con ID, data e ora e impronta SHA-256
- Archivio letto e cancellato sul PC, mai inviato a server
- Esiti come "indicatore rilevato", mai come verdetto
- Frasi neutre da dire al cliente: con lo stalkerware, prima la sua sicurezza
- Supporto per avvocati e consulenti tecnici di parte
Lettura senza Debug USB: identità, memoria e controllo dei file
Il cliente sceglie solo "Trasferimento file". Marca, modello, seriale, memoria (Samsung: IMEI, firmware, CSC), installer .apk confrontati con il database dei malware, file camuffati, report PDF dedicato (modulo Malware). Samsung: riavvio in modalità Download anche senza Debug USB. Telefono bloccato? Si legge solo l'identità: Android non condivide i file senza sblocco, e Shield non lo aggira.
Come capire se il telefono è spiato o controllato
Nessuno di questi segnali da solo prova nulla: il telefono invecchia, le app si aggiornano, le batterie si consumano. Ma se ne noti più di uno insieme, vale la pena collegarlo a iRepair Shield: su Android la scansione è gratuita e il risultato arriva in pochi minuti. I codici *#21# e *#62# controllano solo le deviazioni di chiamata, non le app spia.
Batteria che cala in fretta
Uno spyware attivo in background consuma energia costantemente, anche a telefono fermo.
Si scalda da fermo
Se il telefono è caldo senza motivo apparente, qualcosa potrebbe girare in background.
Consumo dati anomalo
Le app spia inviano ciò che raccolgono tramite rete dati, spesso in picchi improvvisi.
Rallentamenti improvvisi
Un calo di prestazioni non spiegabile da nuove app o aggiornamenti recenti.
Riavvii inaspettati
Il telefono si riavvia da solo senza che tu abbia chiesto nulla.
Rumori strani in chiamata
Eco, fruscii o interferenze persistenti durante le telefonate.
App che non ricordi
Icone o voci nelle impostazioni che non hai installato consapevolmente.
Schermo che si accende da solo
Si attiva senza notifiche o chiamate in arrivo, segno di attività in background.
Anche iPhone, senza jailbreak
Con libimobiledevice integrato, iRepair Shield legge l'iPhone via USB senza toccare il sistema: identità, batteria, blocchi e un controllo anti-spyware su due livelli, ispirato al metodo Amnesty MVT.
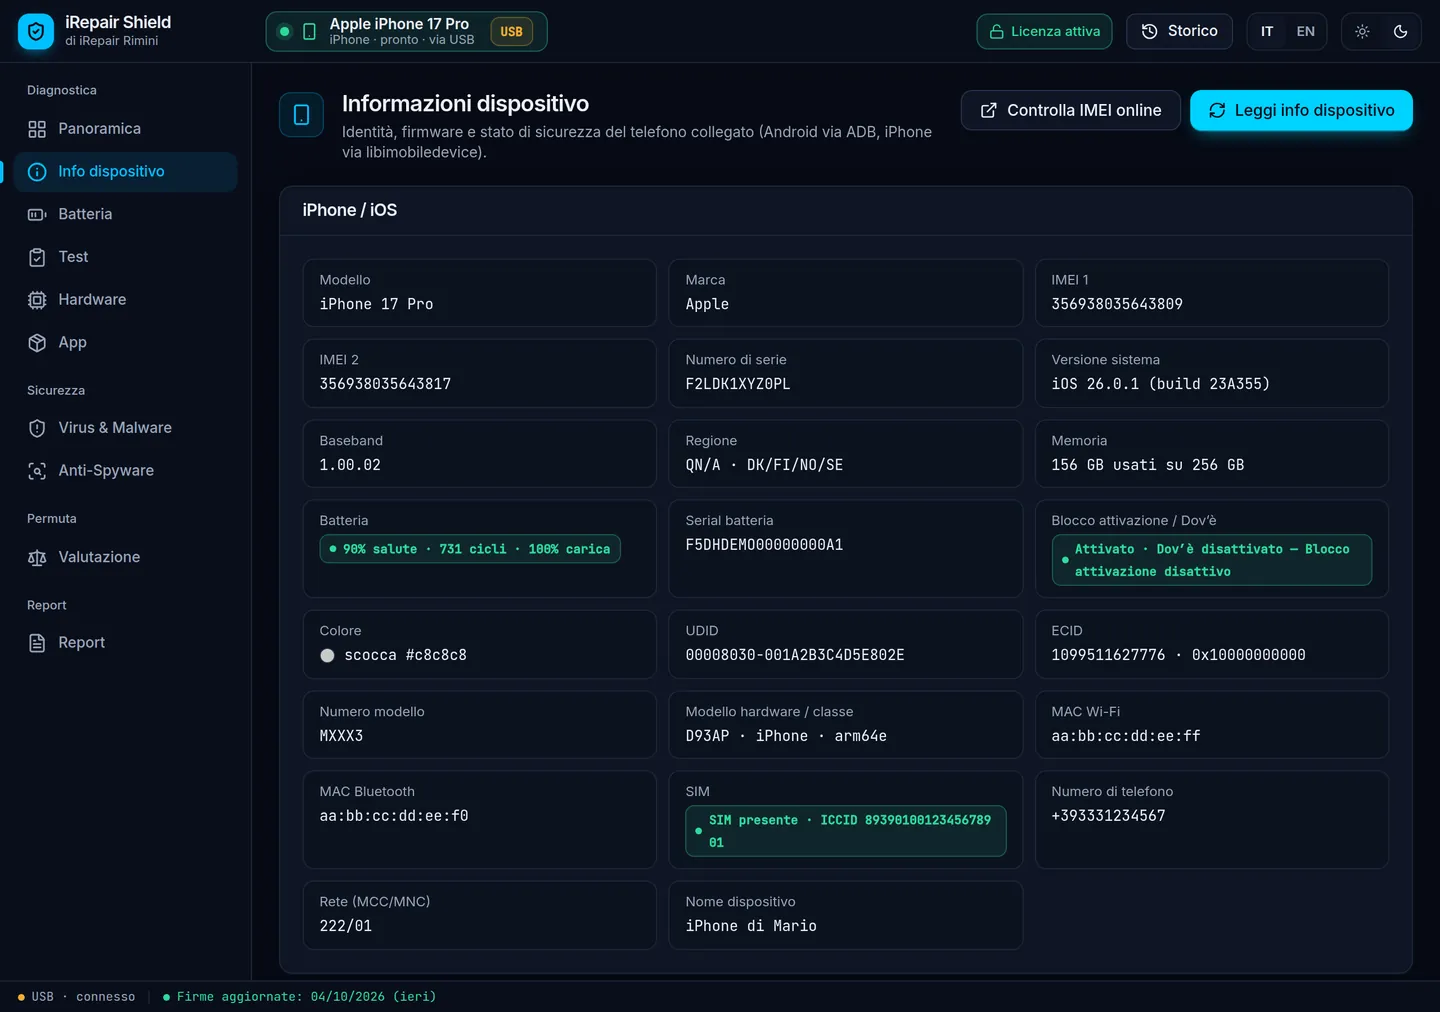 Info dispositivo · iPhone
Quasi 30 campi reali, letti dal telefono
Nome commerciale (la mappa dei modelli Apple si aggiorna a ogni build), UDID, ECID, numero di modello, chip e unità di serie, seriale della scheda logica (MLB), MAC Wi-Fi e Bluetooth, SIM/ICCID/numero/operatore, regione, memoria usata e totale, salute batteria con cicli, serial e capacità in mAh, Blocco attivazione / Dov'è, codice di sblocco (quando il telefono lo conferma), supervisione (MDM), modalità sviluppatore e il colore, quando il telefono lo comunica. Nella scheda Hardware anche i componenti: numeri di serie di schermo, fotocamere, Face ID, sensori e batteria.
- Valutazione usato iPhone con voto A/B/C e certificato PDF: segnala iPhone gestiti da un'azienda (MDM) e prototipi
- Blocco attivazione e Dov'è letti, mai aggirati
- Componenti con confronto "dall'ultima lettura": cosa è cambiato dopo una riparazione
- Nessun jailbreak, nessun profilo installato sul telefono
- App installate confrontate con il set di indicatori firmato
- Profili di provisioning e MDM presenti sul telefono
- Crash report analizzati alla ricerca di indicatori noti
- Shutdown log del sysdiagnose, se il telefono ne ha uno
- Note di contesto: supervisione (MDM), modalità sviluppatore
- Esito immediato, PDF comportamentale
- Backup cifrato completo fatto da Shield via USB, anche con iOS 27, oppure già presente sul PC (Dispositivi Apple, iTunes, 3uTools)
- Cronologia Safari, Chrome e Firefox, uso rete, processi, profili MDM (anche rimossi), calendario, chiamate, Comandi rapidi, siti aperti nei browser delle app, analizzati in locale con il metodo MVT
- Crash report e shutdown log del sysdiagnose, con cronologia datata degli eventi
- La password serve solo sul PC: mai salvata, mai inviata
Analisi forense iPhone, passo per passo
Cosa succede quando il cliente chiede un controllo approfondito: niente viene installato sul telefono, tutto resta sul PC del negozio.
- Shield lo esegue da sé via USB, anche con iOS 27
- Oppure legge il backup fatto con Dispositivi Apple o iTunes
- Oppure un backup completo di 3uTools, trovato da solo
- iOS mette alcuni dati, come la cronologia Safari, solo nel backup cifrato
- Test su iPhone 16 Pro con iOS 27: cifrato 6.670 file con Safari, non cifrato 6.596 senza
- Cifratura spenta? Con il consenso del cliente Shield la attiva solo per il backup, con una password casuale, e la disattiva subito dopo (l'iPhone chiede il codice)
- Con un backup non cifrato l'analisi si fa lo stesso, con meno elementi: il report lo scrive
- Indicatori di Pegasus, Predator e stalkerware noti in Safari, rete, processi, messaggi e contatti
- Link nei messaggi (SMS, iMessage, WhatsApp) solo con il consenso del cliente
- Note di contesto: iPhone supervisionato (MDM), modalità sviluppatore
Chi può agire al posto del proprietario
Lo spyware non è l'unico modo per controllare un telefono: a volte basta un account in più o un'app che tocca lo schermo da sola. Il Digital Safety Audit lo guarda insieme al cliente.
Gli account sul telefono
Il tipo e quanti (Google × 2, WhatsApp, Instagram…). Nomi, email e numeri non vengono mai letti nel rapporto.
App che agiscono da sole
Automazione, auto-click e clonazione, con un avviso quando possono toccare e scrivere al posto del proprietario.
I controlli da fare con il cliente
Dispositivi collegati a WhatsApp, Google o Apple Account, Instagram e Facebook, Telegram, verifica in due passaggi. Le risposte vanno nel PDF.
Sicurezza: cosa c'è di nuovo
Patch vecchia: falle usate in attacchi reali
La data della patch di sicurezza viene confrontata con le falle Android che risultano sfruttate in attacchi reali (elenco pubblico CISA KEV). È un fatto sulla data: nel report è scritto «esposizione», mai «infezione».
App usate e poi rimosse
Un'app può essere stata attiva e poi disinstallata. Shield legge il registro della batteria del telefono e confronta con gli indicatori anche le app che non ci sono più.
Indicatori del perito e regole pubbliche
Il perito può caricare un proprio file di indicatori STIX2, controllato accanto al database firmato e mostrato a parte. Le regole con cui Shield segnala un'app sono pubblicate accanto al database.
Un database di minacce pubblico, che chiunque può verificare
Le firme malware, gli hash SHA-256, gli indicatori di stalkerware e spyware mercenario, i certificati dei produttori di stalkerware e i dati sugli aggiornamenti dei modelli usati da iRepair Shield vivono in un archivio pubblico su GitHub, ricostruito e firmato automaticamente ogni giorno. Chiunque può vedere cosa controlla il software; il software, a sua volta, accetta solo aggiornamenti con firma valida. Gli indicatori mercenari seguono il lavoro pubblico di Amnesty Security Lab (MVT).
- abuse.ch MalwareBazaar, ThreatFox, URLhaus CC0
- Amnesty International Security Lab (MVT)
- AssoEchap stalkerware-indicators CC BY 4.0
- HaGeZi DNS Blocklists GPL-3.0
- ipsw.me versioni iOS firmate
- endoflife.date supporto Android MIT
- CISA Known Exploited Vulnerabilities
Pop-up/ad, scam and threat host data: HaGeZi DNS Blocklists – https://github.com/hagezi/dns-blocklists (GPL-3.0).
Da 19 € a telefono, 199 € l'anno per il negozio
Un solo telefono: Basic 19 €, Privacy 39 €, Forensic 69 €, una tantum. Negozio: 199 € l'anno per un modulo, 499 € per tutti e quattro, telefoni illimitati.
Sei a Rimini e preferisci non farlo da solo? Porta il telefono in negozio, in Via Alessandro Gambalunga 68. Per un accertamento da usare in un procedimento: analisi per avvocati e giornalisti.