iRepair Shield novità · Registro delle versioni Cosa c'è di nuovo in iRepair Shield.
Le novità di ogni versione, dalla più recente. L'app segnala da sola quando c'è un aggiornamento.
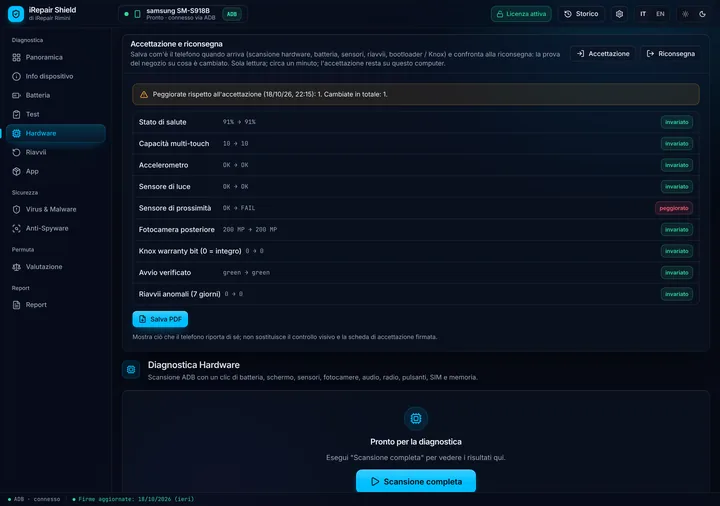 Accettazione · 4.0.6
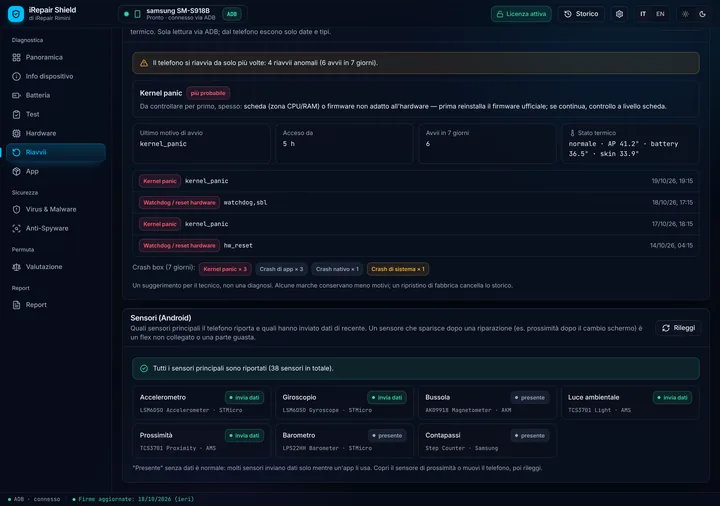 Riavvii · 3.8.11
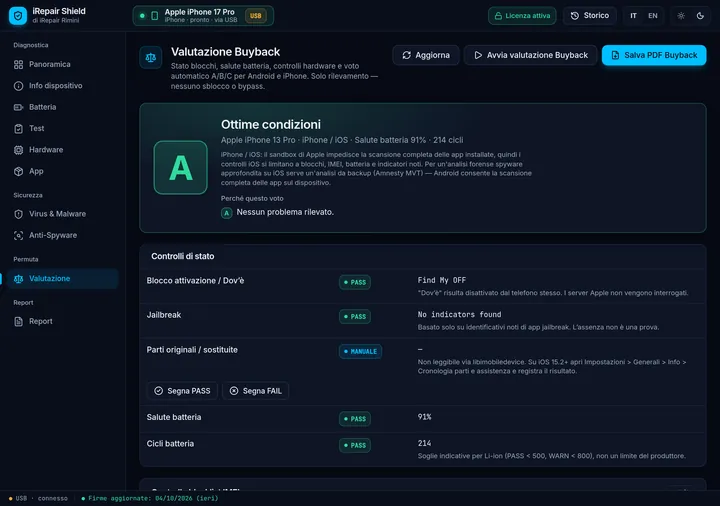 Valutazione usato · 3.8.10
iRepair Shield novità: versione 4.1.0
Shield controlla gli account e le app che possono agire al posto del proprietario, riconosce la batteria iPhone che il telefono stesso non riesce a verificare, data ogni componente dal suo seriale e dà un nome a un Samsung bloccato in Download mode.
Digital Safety Audit
Quali account ci sono sul telefono, solo il tipo e quanti (Google × 2, WhatsApp, Instagram…): i nomi, le email e i numeri non vengono mai letti nel rapporto. Le app di automazione, auto-click e clonazione, con un avviso quando possono toccare e scrivere al posto del proprietario. E i controlli da fare insieme al cliente: dispositivi collegati a WhatsApp, Google o Apple Account, Instagram e Facebook, Telegram, verifica in due passaggi. Le risposte vanno nel PDF.
Batteria che l'iPhone non riesce a verificare
Dietro il «Messaggio importante sulla batteria» di Apple c'è un errore del chip di autenticazione: Shield lo legge e lo dice. E mette accanto la capacità che la batteria dichiara e quella che misura: su un iPhone XS del negozio «100%» dopo 1926 cicli, ma 85% misurato. Sulle batterie originali nessun avviso.
Quando è stato prodotto ogni componente
Dal seriale di schermo, fotocamere, sensori, batteria, Taptic Engine e scheda logica, la data di produzione accanto a quella del telefono: in linea, più recente (probabilmente sostituito in passato) o molto più vecchio (da controllare). Verificato contro 3uTools su iPhone 7 e XS. Il riferimento resta «Parti e cronologia assistenza» di Apple.
Samsung in Download mode: modello e firmware
Un telefono che non avvia più Android ha comunque un nome: premendo «Leggi», Shield chiede al bootloader modello, firmware, binary e CSC (per esempio SM-A266B · Galaxy A26 5G, binary 8). In sola lettura: niente viene flashato.
Batteria Android da controllare a vista
Quando il telefono si è spento più volte a batteria scarica e scende di 1% ogni pochi secondi a carica bassa, Shield chiede di controllare la batteria a vista, anche se Android dice «Good». Caso di partenza: un Redmi 10C con batteria rigonfia. Un avviso, mai una diagnosi.
Il file STIX2 del perito anche su iPhone
Il file di indicatori che il consulente tecnico carica in Shield ora vale anche per la scansione iPhone: le corrispondenze sono segnate come «indicatore fornito dal perito» e il PDF dice quale file è stato usato.
Dieci lingue, app e report
Italiano, inglese, tedesco, francese, spagnolo, ceco, polacco, olandese, portoghese e romeno: schermate, PDF e certificati. La lingua del report si sceglie a parte: il PDF può essere nella lingua del cliente mentre le schermate restano in quella del tecnico.
Batteria: cosa dichiara e cosa fa
Shield mette insieme la salute dichiarata e gli spegnimenti automatici dell'iPhone, e dice in una frase a quale credere: «dichiara 100%, ma si è spento 14 volte con la batteria ancora carica». Sullo schermo e nei PDF, sempre come suggerimento hardware, mai una diagnosi.
Regole confermate in banco
Accanto ai suggerimenti dei panic log, la storia del banco: «questo codice, su questo modello, si è già risolto sostituendo questo pezzo». Una regola entra solo se il pezzo è stato sostituito su un telefono vero e il guasto è cessato. Le regole arrivano con il database firmato, senza aggiornare l'app.
Lo stesso telefono, di nuovo qui
Se un telefono già letto su questo PC torna, Shield mette accanto a quello che ha ora quello che aveva l'ultima volta: di quanto è scesa la batteria, quali app sono arrivate, quali seriali di parti sono cambiati. Solo su questo computer: niente va al server, e si cancella con la cronologia.
L'app che nasconde la propria icona
Alcune app pubblicitarie dichiarano una seconda icona senza nome e, dopo l'installazione, lasciano solo quella: il cliente non trova più l'app e non sa da dove arrivano le pubblicità. Shield legge quella dichiarazione e la segnala, anche se l'app viene dal Play Store.
Il server adware scritto nell'app
SimBad, SpinOk e Necro sono moduli finiti dentro app normali; il server con cui parlano è stato pubblicato da Check Point, CloudSEK e Kaspersky. Shield cerca quegli indirizzi nel codice delle app e nomina la famiglia. Non vede gli indirizzi cifrati.
Reti pubblicitarie aggressive
Shield riconosce le reti pubblicitarie incorporate nelle app, con i dati di Exodus Privacy (licenza ODbL), pubblicati in chiaro nel database pubblico. Fuori da uno store una rete basta per chiedere al cliente; dentro uno store spiega soltanto un'app già segnalata. Arancione, mai rosso, mai rimosso da solo.
Il ricambio che non risponde, all'accettazione
Se una parte non risponde (per esempio la fotocamera posteriore), l'accettazione ora lo dice: avviso sopra la checklist, riga «Non risponde, da verificare» nel PDF e la voce Fotocamera segnata «Non funziona». In più, la prova dal vivo di Face ID ora legge bene anche iPhone 15.
Shield impara cosa non riesce a leggere
Dopo una scansione hardware Android, Shield comunica quali righe il telefono non ha lasciato leggere, con marca, modello e versione di Android. Serve a migliorare le letture modello per modello. Mai IMEI, seriale, dati del cliente o risultati; si spegne da Impostazioni → Privacy.
Collaudo rapido, senza cavo
Nella scheda «Test» un QR che funziona con il telefono scollegato: basta internet. Utile quando la porta di ricarica è guasta. Alla fine «Salva PDF»: una pagina con codice della sessione, esito e misura di ogni prova. Senza USB seriale e IMEI non si leggono, e il foglio lo scrive; per accettazione e valutazione dell'usato restano cavo e QR.
Il test mostra criterio e misura
La pagina del test ora è uno strumento: in alto codice della sessione e ora, per ogni prova il criterio (per esempio altoparlante: almeno 2 toni su 3, 15 dB sopra il rumore) e nel riepilogo la misura ottenuta. Prove e soglie non cambiano.
Il nome del tuo negozio sul telefono
Sulla pagina che il cliente vede sul telefono compare il nome del negozio (da Impostazioni → profilo). Viaggia nel QR dopo il token, nella parte dell'indirizzo che non arriva mai al server.
Gestionale online: il PDF è arrivato?
Sotto «Salva PDF» di accettazione e riconsegna una riga dice «✓ Inviato al gestionale» oppure «✗ Non inviato» con il motivo: chiave sbagliata, invio non attivo, nessuna connessione. Il gestionale ora trova la riconsegna per IMEI o seriale della pratica.
«Scarica foto e video» su iPhone
La copia della galleria su iPhone ora funziona davvero: provata su un iPhone del negozio, file elencati, copiati e verificati. Se il telefono è autorizzato ma bloccato, Shield chiede di sbloccarlo invece di un messaggio sbagliato.
Colori del display a tutto schermo
Su iPhone una pagina web non va a tutto schermo; un video sì. I cinque colori ora sono un breve video: la pagina chiede di allargare con due dita finché il colore arriva ai bordi, così anche i bordi vengono provati. Android non cambia.
Test guidato con un QR
Shield mostra un QR, il telefono apre una pagina nel suo browser e si prova da solo: display, touch, tocchi fantasma, altoparlante e microfono, fotocamere, sensori, GPS, NFC e ricarica. Nessuna app da installare. Gli esiti entrano nell'accettazione, nella valutazione dell'usato e nel PDF; audio e immagini restano sul telefono.
Face ID e tasti, dal vivo via USB
Accendi lo schermo, guarda il telefono, premi ogni tasto: Shield spunta ciò che l'iPhone stesso ha rilevato, senza codice e senza un volto registrato. «Volto rilevato» significa che la fotocamera TrueDepth funziona, non è uno sblocco; «non rilevato» da solo non è un guasto. Sola lettura, nulla viene conservato.
Patch vecchia: falle usate in attacchi reali
La data della patch di sicurezza viene confrontata con le falle Android che risultano sfruttate in attacchi reali (elenco pubblico CISA KEV, nel database firmato). È un fatto sulla data: nel report è scritto «esposizione», mai «infezione».
App usate e poi rimosse
Un'app può essere stata attiva e poi disinstallata. Shield legge il registro della batteria del telefono e confronta con gli indicatori anche le app che non ci sono più, senza bisogno di un bugreport.
Rapporto verificabile: perché quel voto
Chi inquadra il QR di un rapporto vede se è autentico, il telefono (IMEI solo con le ultime 4 cifre), la data in ora italiana e una riga che spiega il voto: funzionamento ed estetica, vale il più basso dei due.
Per i periti: indicatori propri e regole pubbliche
Il perito può caricare un proprio file di indicatori STIX2, controllato accanto al database firmato e mostrato a parte. Le regole con cui Shield segnala un'app sono pubblicate accanto al database.
Accettazione e riconsegna più complete
Prima di iniziare, il semaforo «Pronto» dice se il telefono è sbloccato e autorizzato. Checklist del tecnico (14 voci) all'ingresso e all'uscita, «Ricambio nostro?» per le garanzie, e anche il telefono che non si accende si accetta a mano (seriale o IMEI). Un valore non letto resta «non letto», mai «invariato».
Memoria: cosa occupa spazio
Una scheda Memoria nuova mostra le app e le cartelle più pesanti. Le foto si copiano sul PC con copia verificata; su Android lo spazio si libera solo dopo la copia verificata e il consenso del cliente. «Scarica foto e video» copia tutta la galleria con un clic, senza cancellare nulla.
NFC relay e app camuffate
Un'app installata fuori store con un servizio di pagamento contactless e l'Accessibilità viene segnalata come possibile clonazione della carta NFC. Nel database gli indicatori pubblici di Mirax (Group-IB), e i nomi di app camuffati (lettere cirilliche, nomi di Google o di sistema) vengono segnalati.
iOS esposto alla falla di Graphite
Per Graphite (Paragon) non esistono indicatori pubblici, quindi Shield non lo cerca. Dice però un fatto certo: se l'iPhone ha una versione di iOS ancora aperta alla falla usata (CVE-2025-43200, corretta in iOS 18.3.1). Nel PDF è scritto «esposizione», mai «infezione».
Indicatori del CERT-AGID
Il database include gli indicatori pubblici del CERT-AGID (AgID) sulle campagne Android viste in Italia: StreamRat, SpyNote travestito da app INPS, Irata. La Panoramica ora nomina 8 fonti pubbliche. Arrivano anche alle versioni precedenti con l'aggiornamento giornaliero.
Exodus nel database
Pacchetti, domini e hash APK di Exodus (eSurv), lo spyware italiano documentato da Security Without Borders. E su Samsung le app di fabbrica come Facebook non risultano più «fuori store».
«Pratica n.» su report ed etichetta
Con iRepairOS aperto sulla pratica di quel telefono, Shield riconosce IMEI o seriale e stampa il numero di pratica in testa a ogni PDF e sull'etichetta DYMO. Nello storico lo ritrovi cercando il numero.
Consegna verificata
Alla riconsegna iRepairOS legge da Shield il telefono sul cavo: controlla che l'IMEI sia quello entrato in negozio, mostra il prima/dopo (componenti, batteria, blocchi) e allega il report di check-out alla pratica. Ogni PDF di Shield si può allegare, i report DEMO no.
Due telefoni sul banco
Con due telefoni collegati compare la scelta del dispositivo: letture, PDF e scheda per iRepairOS riguardano solo quello scelto. In più: PDF salvati senza finestra (se lo attivi), e il report DEMO dice perché è DEMO.
"Autorizza" senza attese
Shield chiede da solo l'autorizzazione al telefono e lo legge appena tocchi Autorizza, come 3uTools. In alto dice cosa fare: sbloccare con il codice, toccare Autorizza, o ricollegare il cavo dopo "Non autorizzare".
Riavvii: cause più precise e PDF
Un blocco del sistema (SpringBoard) non viene più scambiato per un flex dei sensori, e "si riavvia da solo" compare solo se succede adesso, non per i log di mesi fa. La scheda Riavvii ha il suo PDF, e il check-in è più veloce.
iPad, letto bene
Un iPad Wi-Fi senza IMEI non perde più punti nella permuta, il chip ha il suo nome e non compare più un falso "sensore di prossimità non rilevato". L'etichetta DYMO porta il numero di serie al posto dell'IMEI.
Permuta: il voto conta anche l'estetica
Un telefono perfetto dentro ma graffiato fuori usciva con la A. Ora il tecnico guarda schermo, retro e scocca e sceglie per ognuno: come nuovo, segni leggeri, graffi profondi o vetro rotto, con la prova dell'unghia (un graffio che la trattiene è profondo). Il voto finale è il peggiore fra hardware ed estetica, e il rapporto dice perché: "Hardware A · Estetica B". Senza la valutazione estetica il rapporto non si salva.
Etichetta e verifica: l'etichetta DYMO 54 × 25 mm porta ora l'IMEI completo, da confrontare col telefono; la verifica online (QR) mostra nel titolo "HW A · EST B" e continua a mostrare solo le ultime 4 cifre dell'IMEI. Nel badge per gli annunci l'IMEI completo non c'è mai.
Intelligence sulle minacce, in prima pagina
Appena si apre Shield, la panoramica mostra il database come un pannello a sé: i conteggi veri di malware e spyware, siti web e aggiornamenti dei dispositivi, ciascuno con la sua fonte, e la strada che fanno i dati: 6 fonti pubbliche, build ogni giorno, firma Ed25519, verifica sul PC del negozio prima di essere usati. Il cliente che guarda lo schermo vede da dove arriva il controllo.
Il produttore aggiorna ancora questo telefono?
Come per l'iPhone ("aggiornato / NON aggiornato", qui sotto), ora anche su Android: per circa 760 modelli Samsung (telefoni e tablet), Pixel, Motorola, Nokia e Fairphone Shield sa fino a quando arrivano gli aggiornamenti di sicurezza. Fonte pubblica: endoflife.date, nel database firmato ogni giorno. Compare in Info dispositivo, nei report e nella valutazione usato, dove è una riga informativa e non cambia il voto. Modello non nell'elenco: nessuna riga, mai una data inventata.
Analisi forense: cifratura temporanea, con consenso
Un backup non cifrato non contiene la cronologia di Safari e Chrome, né altri dati che servono all'analisi. Se la cifratura è spenta, una casella permette, con il consenso del cliente, di attivarla solo per il backup: Shield crea una password casuale (mai digitata, mai salvata), fa il backup e la disattiva subito dopo. L'iPhone chiede il codice per tutte e due le cose. Se il cliente ha già la sua cifratura, non viene toccata. Il report lo scrive.
Il certificato di firma
Uno stalkerware ricompilato con un nome a caso tiene il certificato del suo produttore. Per le app installate fuori dallo store Shield legge il certificato e lo confronta con oltre 470 certificati di produttori di stalkerware (AssoEchap).
Computer autorizzati al debug USB
Quanti computer, oltre al PC del negozio (riconosciuto da solo), possono comandare il telefono via USB, con nome e ultima connessione. Come in MVT. Un dato di contesto da chiedere al cliente, non un verdetto.
Protezione avanzata e Intrusion Logging
Shield dice se la Protezione avanzata di Android 16 è attiva. Se il cliente ha scaricato i suoi Intrusion Logging, li confronta con gli indicatori: solo nomi di siti e di app, nel report solo numero di file, eventi e date.
Domini stalkerware con il nome
I domini di AssoEchap ora dicono di chi sono: il server dell'app (es. "TheTruthSpy") resta critico, il sito dove si compra è un rilievo medio. Prima erano tutti "stalkerware, critico".
Sysdiagnose: permessi e VPN
Dallo stesso archivio: quali app non Apple hanno microfono, fotocamera, contatti o foto (dato che il backup non contiene), e VPN, filtri o proxy DNS di app non Apple, come punti da verificare con il cliente.
iOS: l'ultimo per quel modello
"27.0.1 · NON aggiornato (ultima per questo modello: 27.2)". L'ultima versione è per modello, dalla firma Apple, nel database di ogni giorno: un nuovo iOS non richiede di aggiornare l'app.
Report più completi: le notifiche dei siti nel browser entrano nei report anti-malware e anti-spyware (nominati solo i siti in una lista di minacce o pubblicità, gli altri solo contati). Batteria: decide la capacità misurata, i cicli sono indicativi. Tablet: niente più FAIL per prossimità o flash che il modello non ha.
Confermato al banco: nei panic log di un iPhone 12 Pro Max che si riavviava, il sensore mancante (Prs0) indicava il flex del connettore di ricarica. Sostituito il flex, caso chiuso.
Dalla 3.8.8: app pubblicitarie trovate anche dal Play Store, in una sezione che non cambia punteggio né verdetto, e prova gratuita di 48 ore con tutti i moduli. Come funziona →
Verifica online: il QR Verifica online su ogni PDF, il badge per l'annuncio dell'usato e il certificato di ripristino su Android — non sono più una novità, hanno una sezione loro: rapporto verificabile.
Gli indicatori e i formati letti seguono MVT (Amnesty Security Lab) e androidqf. Un esito pulito riduce il sospetto, non lo esclude.